欢迎访问致远互联官方网站!



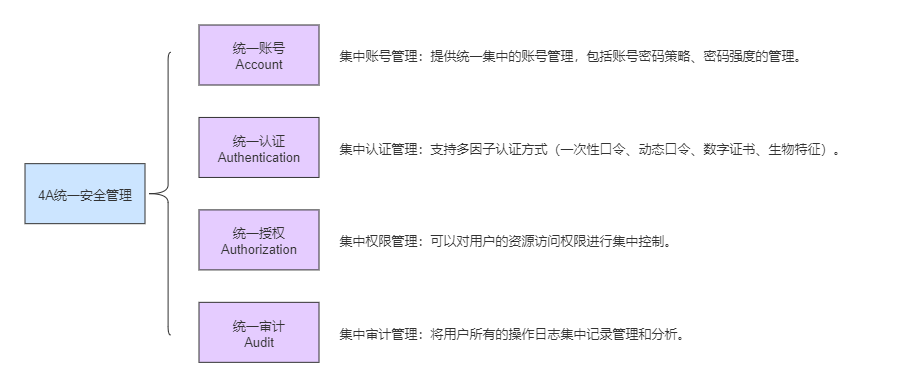
为企业提供4A级统一用户管理、及以RBAC+ABAC为基础的集团化分级管理权限体系。
特征:
统一账号:集中协同账号管理,包括企业员工账号、外部人员账号、设备账号等;
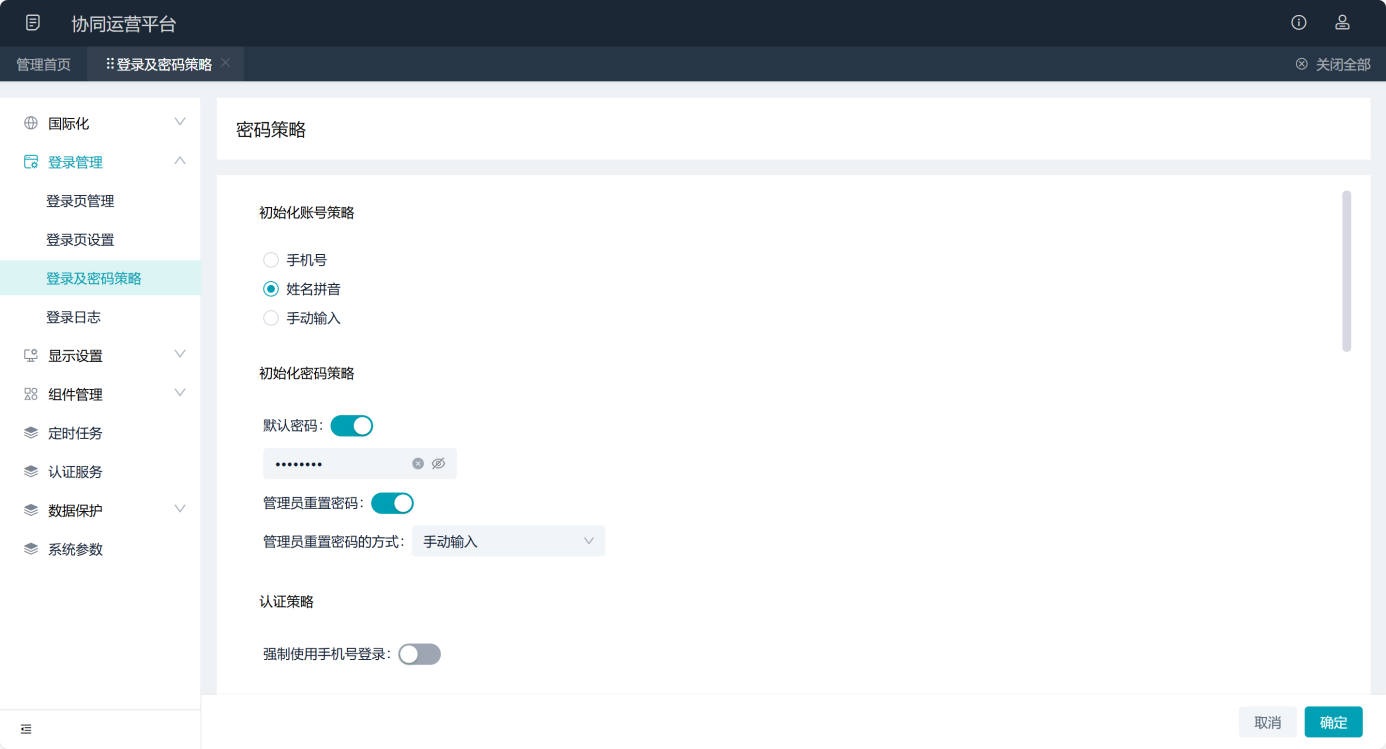
统一认证:提供丰富的认证方式,包括登录及密码策略配置,登录设备管理,账号及IP锁定管理,用户在线管理;
统一授权:以RBAC模型为基础构建的完整授权体系,实现管理员分级授权、跨机构授权,复合对象授权的场景,包括权限管理范围、菜单权限、数据权限;
统一审计:提供详细的日志审计,包括登录及异常登录日志,操作日志,授权日志,越权日志等
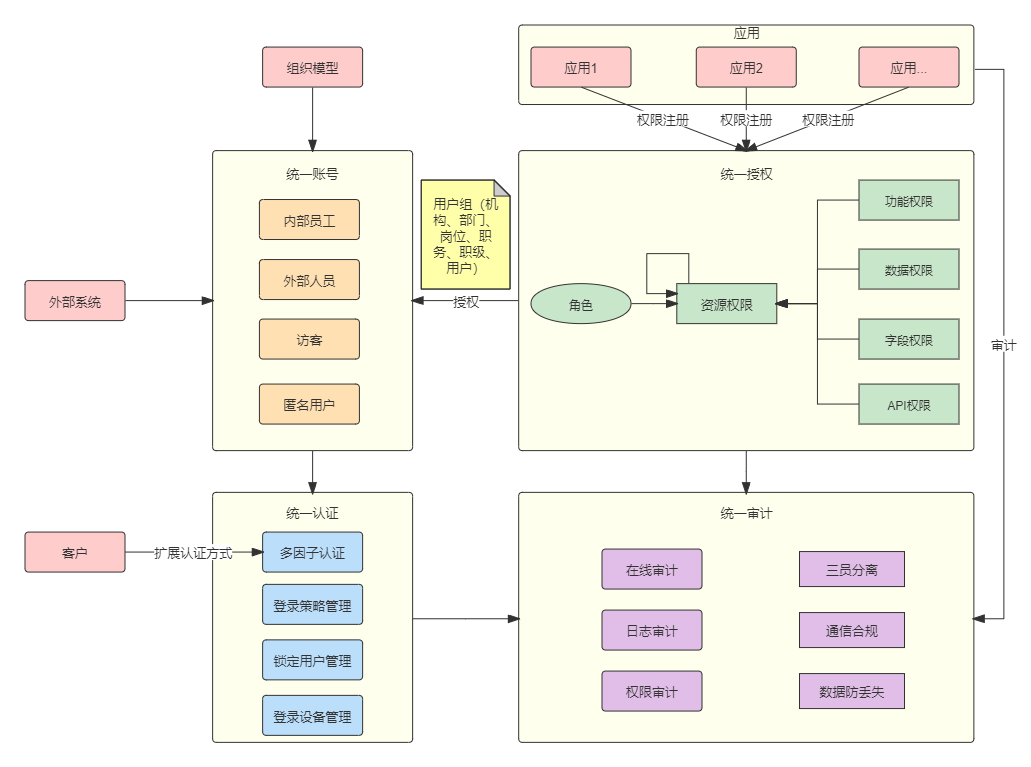
提供企业级统一身份权限中枢,实现用户、角色、认证、授权的全生命周期管理,支撑各业务应用流转,满足大型集团企业多元化管控需求。
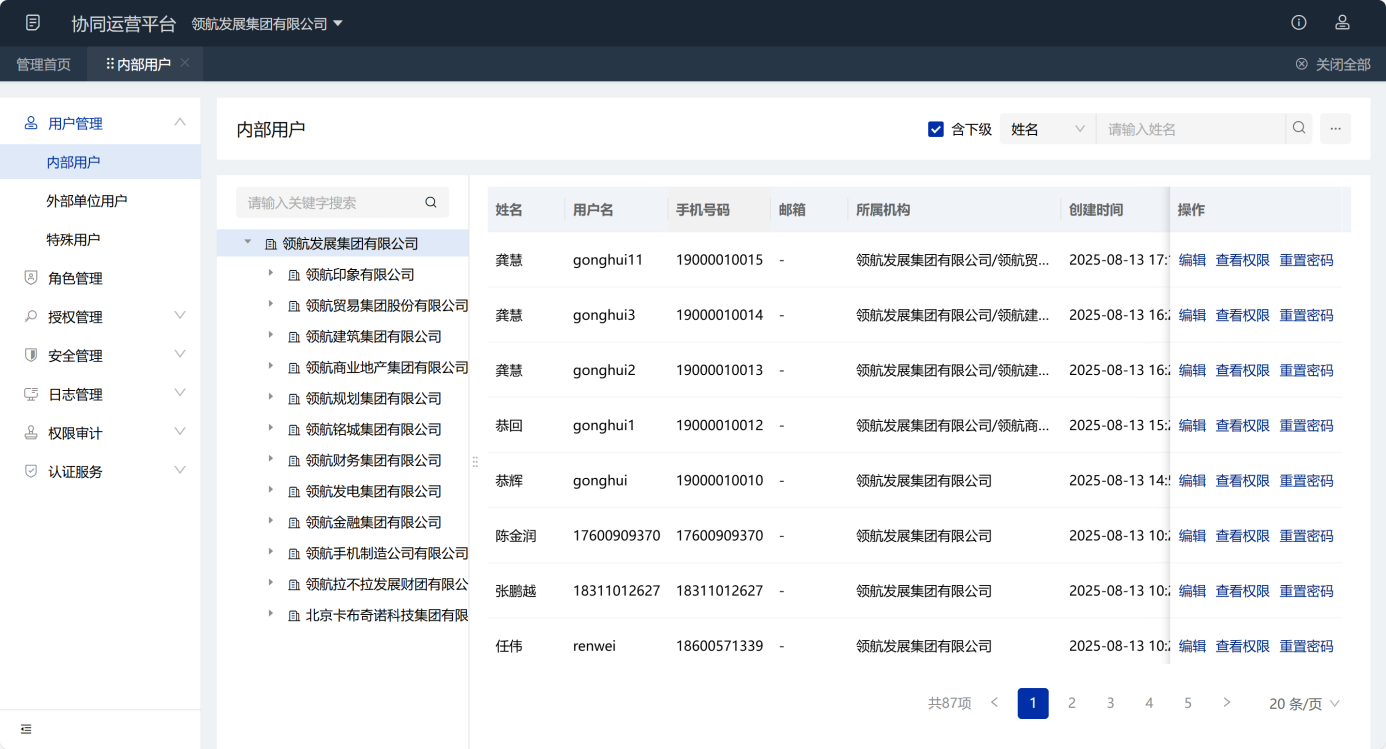
用户管理支持以下用户类型:
企业员工:通过内部组织创建
外部单位人员:通过外部组织创建
外部个人用户:外部自然人用户
特殊用户:大屏等设备管理
提供丰富的认证方式,并提供spi扩展机制:
账号/手机号+密码
手机号+动态密码
M5/企业微信/钉钉扫码
CAS统一认证
LDAP统一认证
提供登录策略及密码策略配置,登录设备管理,账号锁定管理,IP锁定管理,用户在线管理。
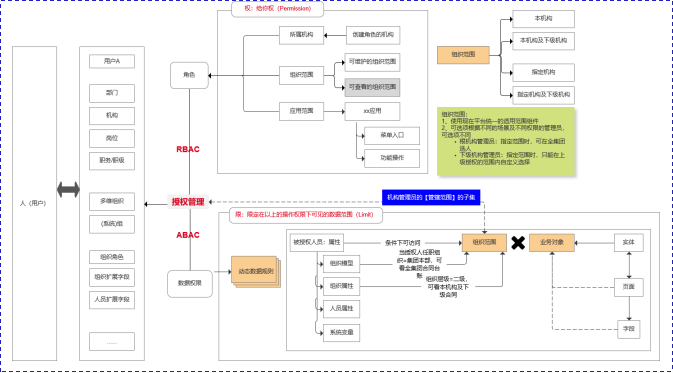
先进的RBAC+ABAC动态权限模型。
RBAC:用于做静态权限访问控制,以角色为中心,基于角色做权限配置,用于功能权限,即定义能干什么。
ABAC:用于数据权限,基于人员、组织属性等做动态数据范围控制,通过用户属性过滤授权代替角色,减少角色配置。解决大型企业中角色风暴的问题。
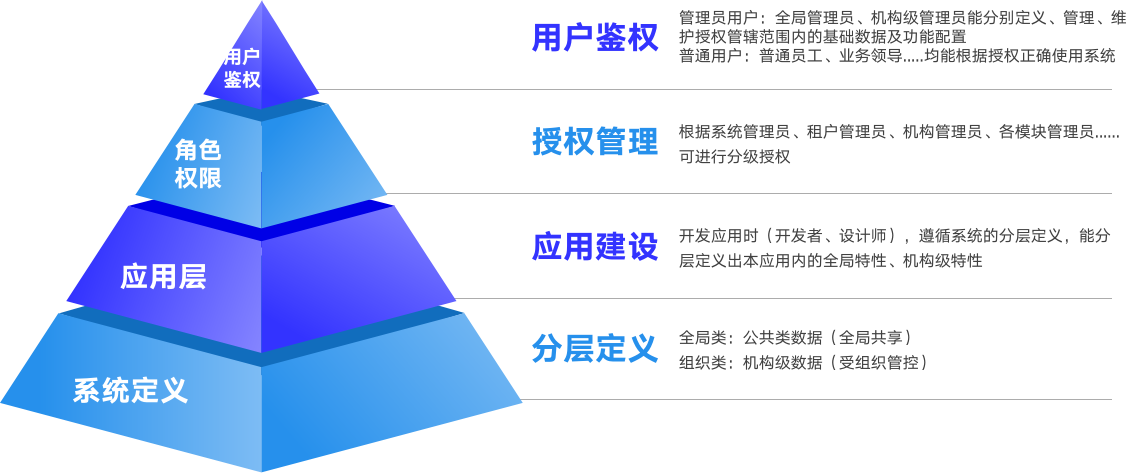
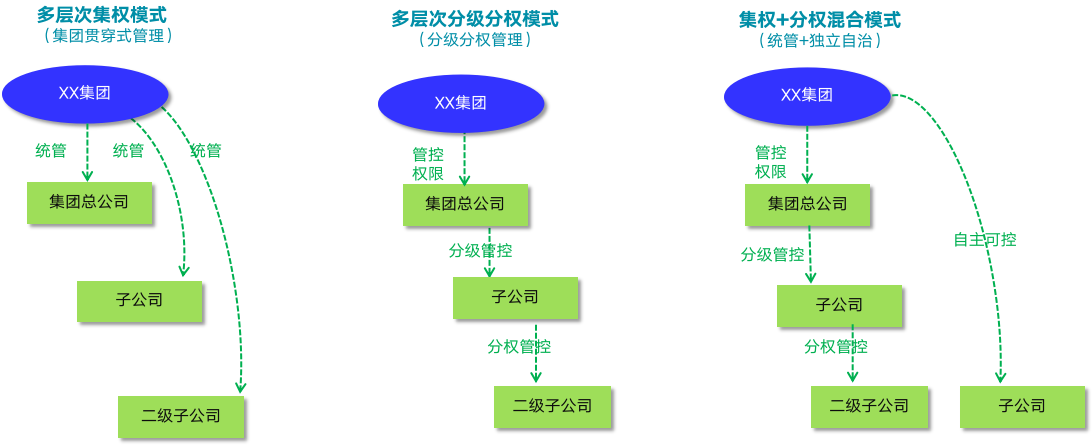
统一分级分权管控模型
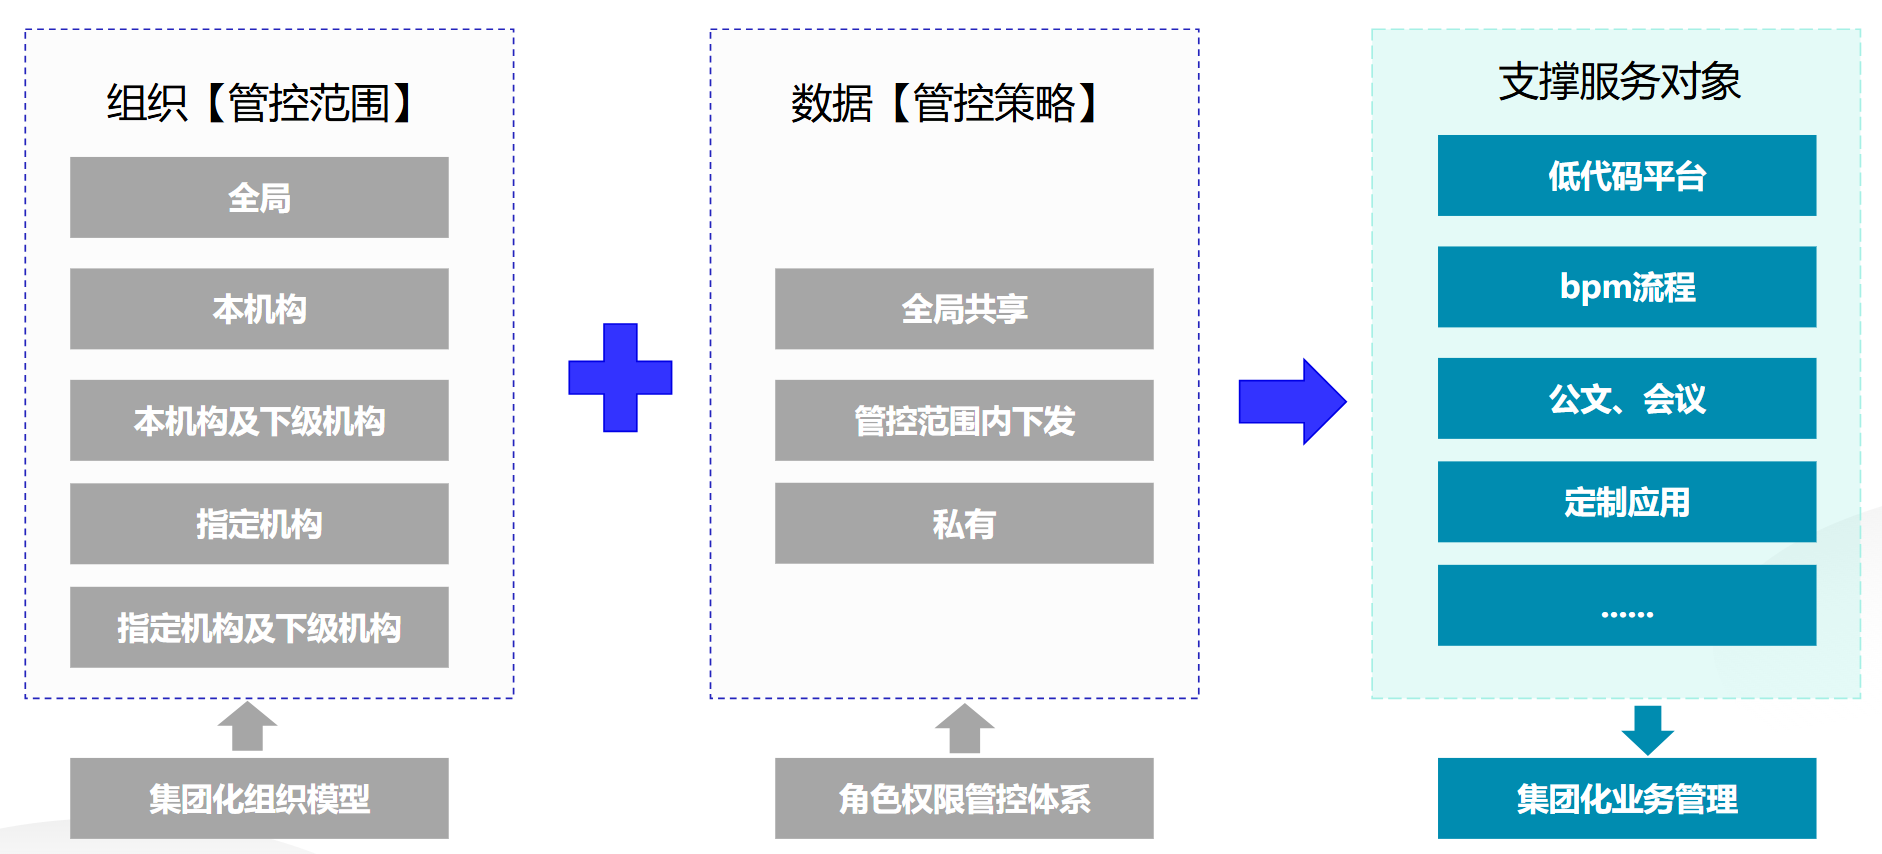
统一权限粒度与管理范围
以满足集团企业在不同组织层级、不同业务中的多元化管理模式落地,支持客户统管、分管、自治的需求。
下级的权限均来自上级管理员授权,在保障下级不越权的情况下可以给予下级单位不同的自由度,实现个自业务单元的开展与治理。
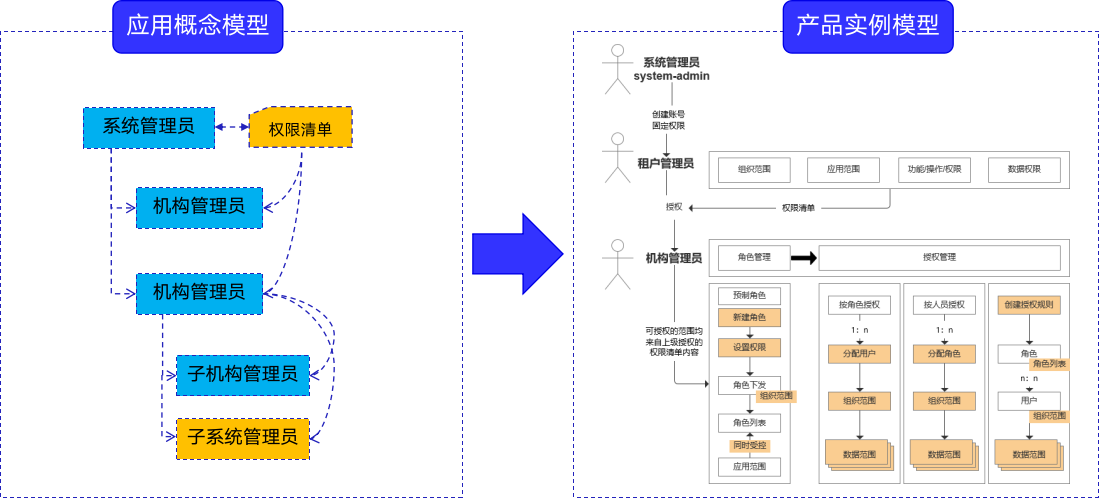
支持基础数据的分级定义、分级分权管理,用于基础数据的使用控制。
支持业务数据的归属记录,用于数据权限查询的范围约束。
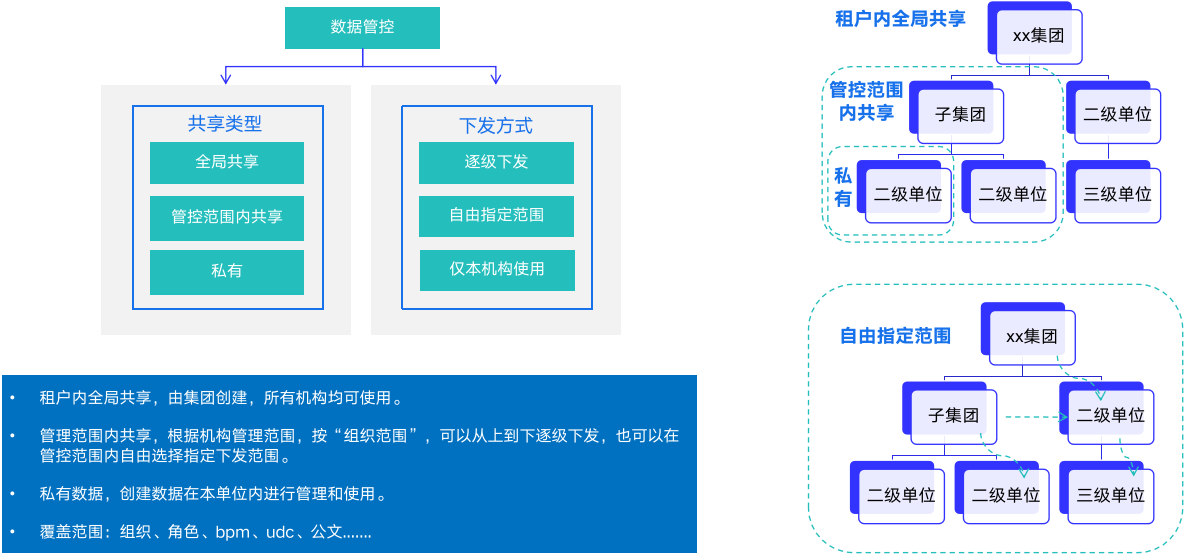
角色除了承载功能权限配置外,在集团化企业中,角色还支持分级、分层管理,即要能定义出全局配置的角色,也要能支持角色的分级共享。
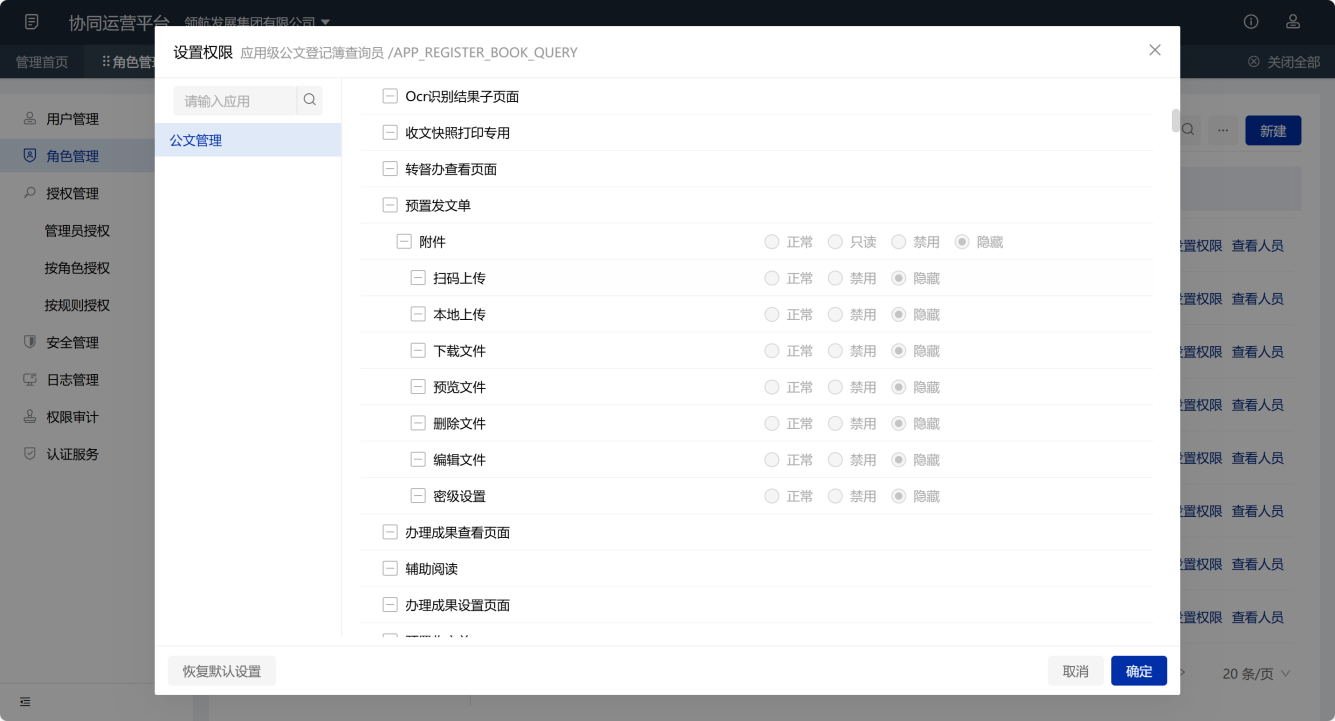
角色权限设置:细化粒度到菜单、操作按钮、数据范围等多维度权限控制能力
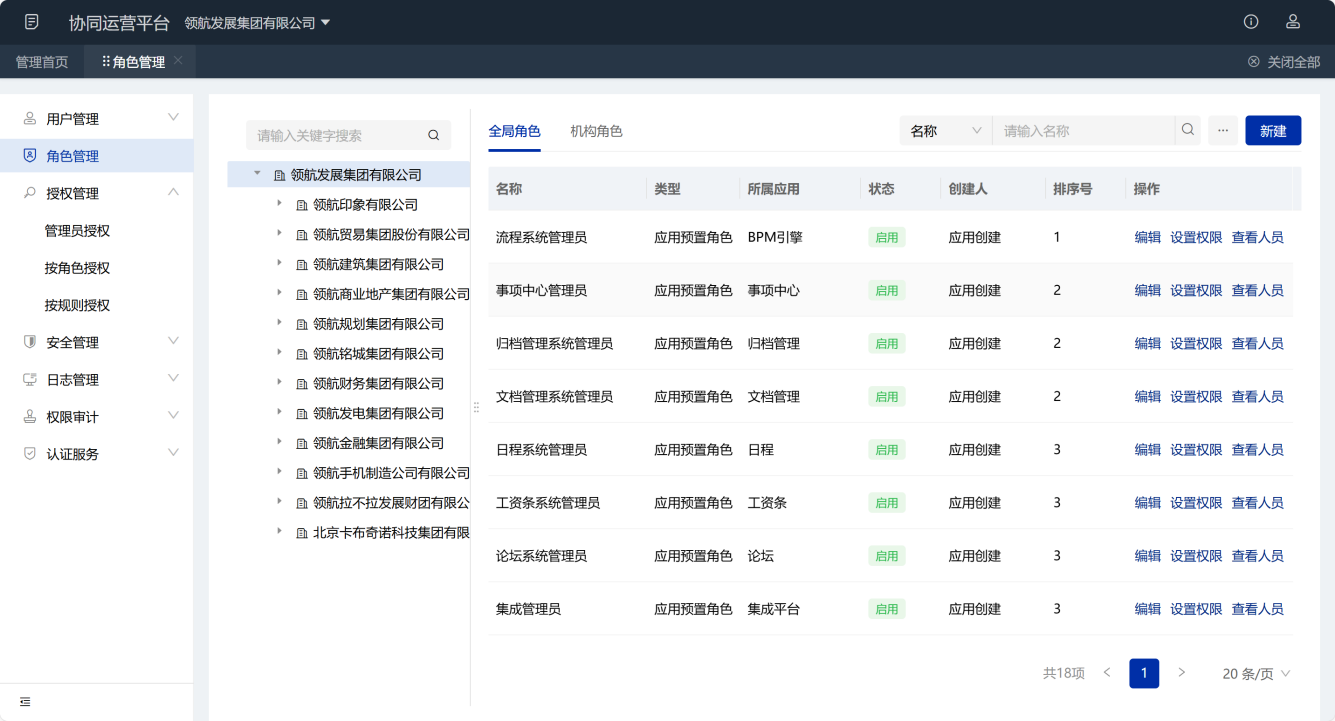
角色分类分层:“全局角色”与“机构级角色”,满足集团统一管控和分权灵活管理的双重需求
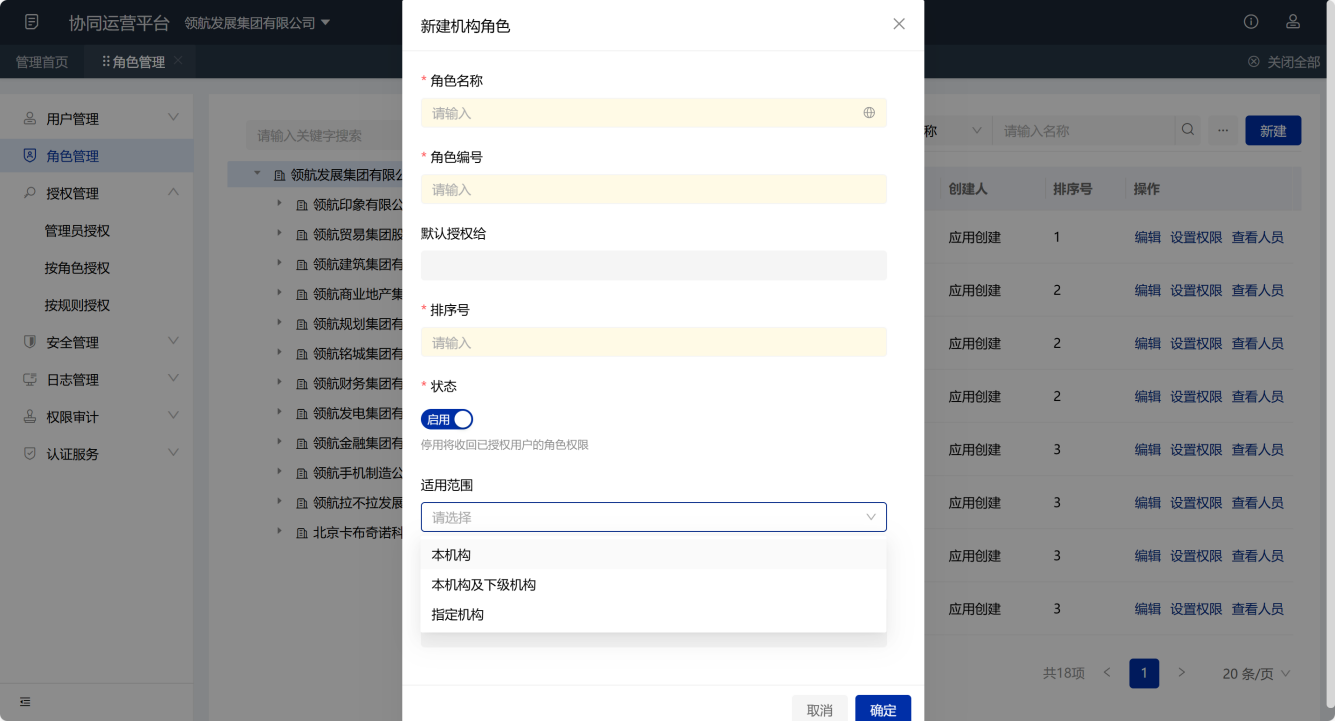
分级共享:支持角色的共享与回收
典型场景:
场景一:核心关键业务:集团统一集权管理:即下级单位只有使用权,不给予下级单位的权限管控权。集团可统一创建角色、配置权限,统一授权用户。
场景二:通用业务:集团统建统管,或授权分管。集团统一创建角色,配置权限,再将角色共享给下级单位使用。下级单位可为此角色分配用户,但不能调整共享角色的权限。即业务的权限由集团统管,但每个子单位内,哪些人使用由每个单位自己管理。
场景三:专业应用:下属成员单位或专业公司,集团不参与具体业务,此类业务集团授权给子单位完全自行管控。集团将应用的所有管辖权均授权给该单位的管理员(如创建角色、配置权限、授权用户等等....),管理员可在集团授权的范围内自治,自行决定业务的角色划分、各角色的权限配置、级角色可授权哪些人使用。
按用户授权:以具体用户的角度出发,建立用户与角色1:n的关系
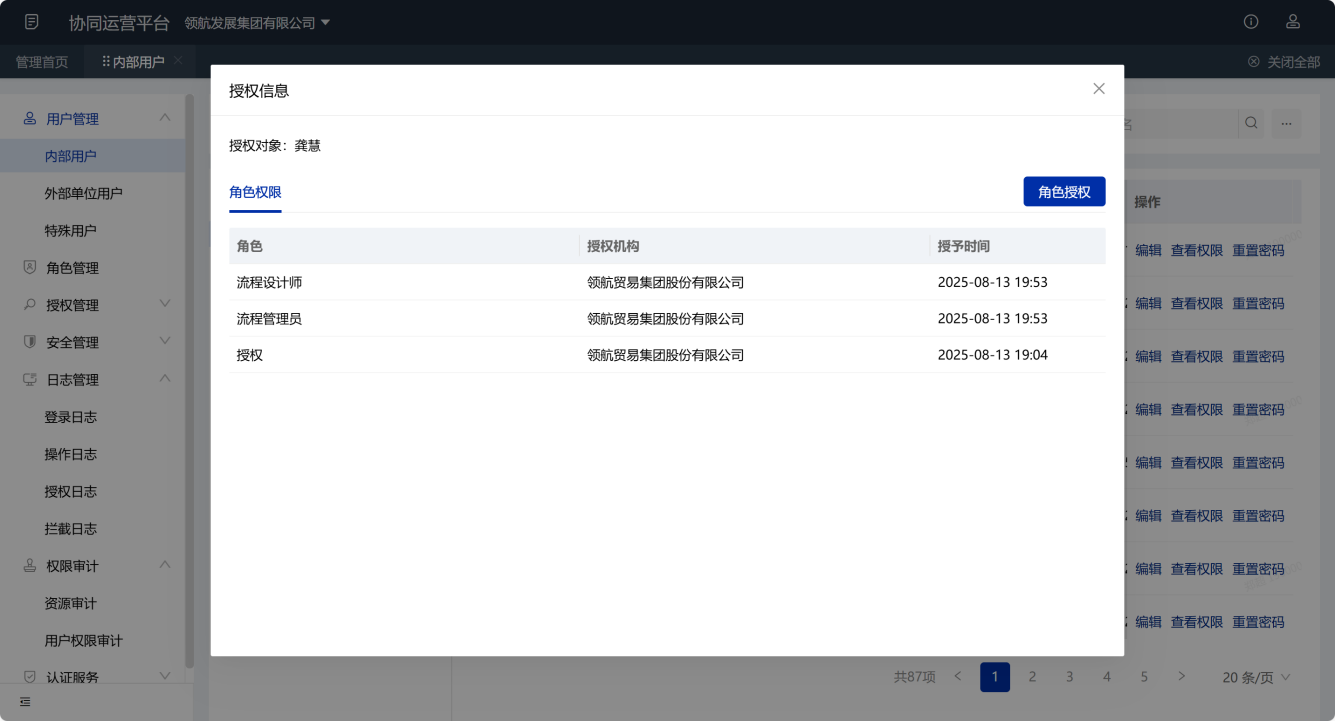
按角色授权:提供按不同维度,灵活的用户组自动授权方式,授权对象支持复合型对象包括:机构、部门、岗位、职务、职级、多维组织。
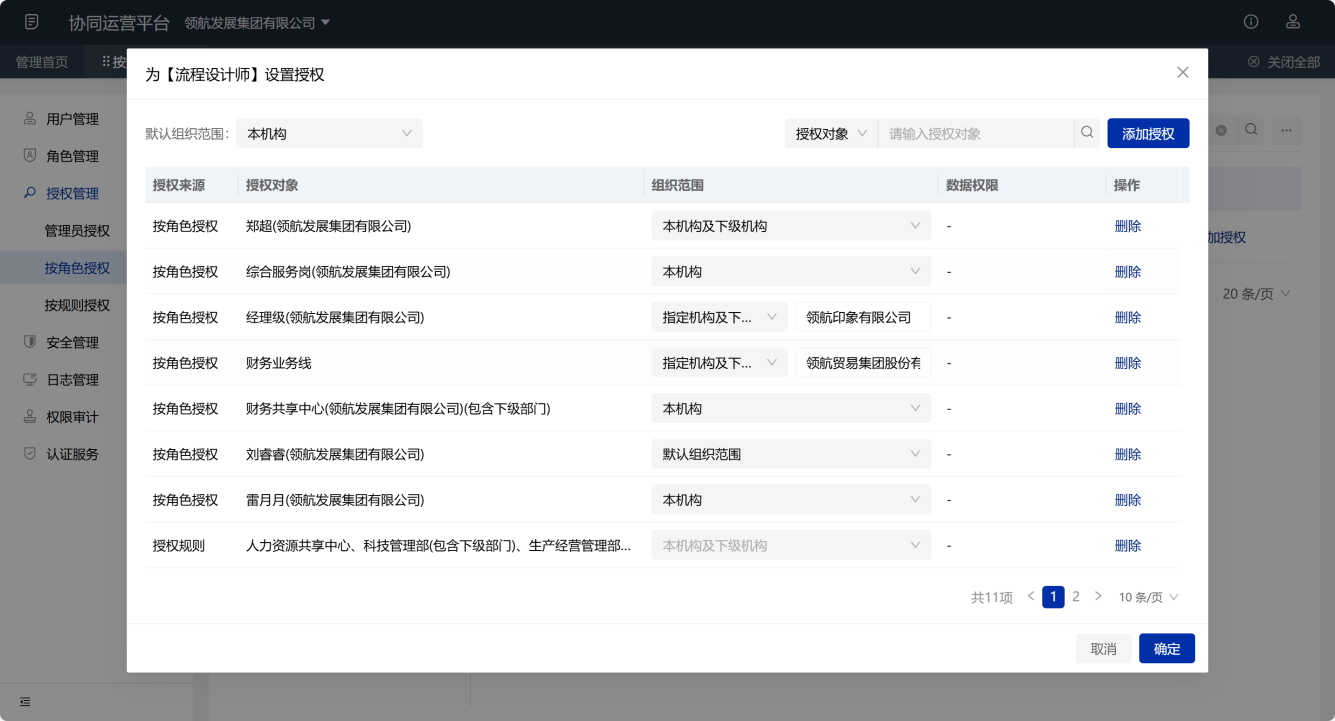
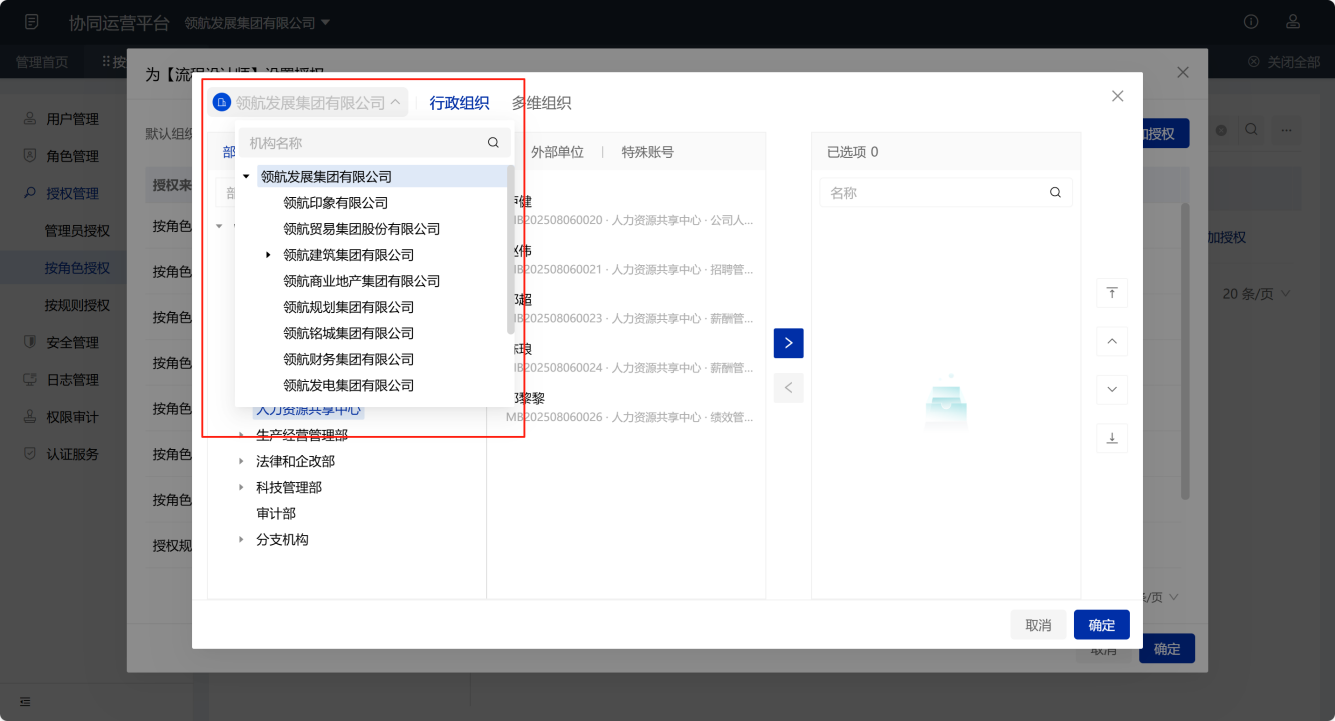
支持跨机构授权
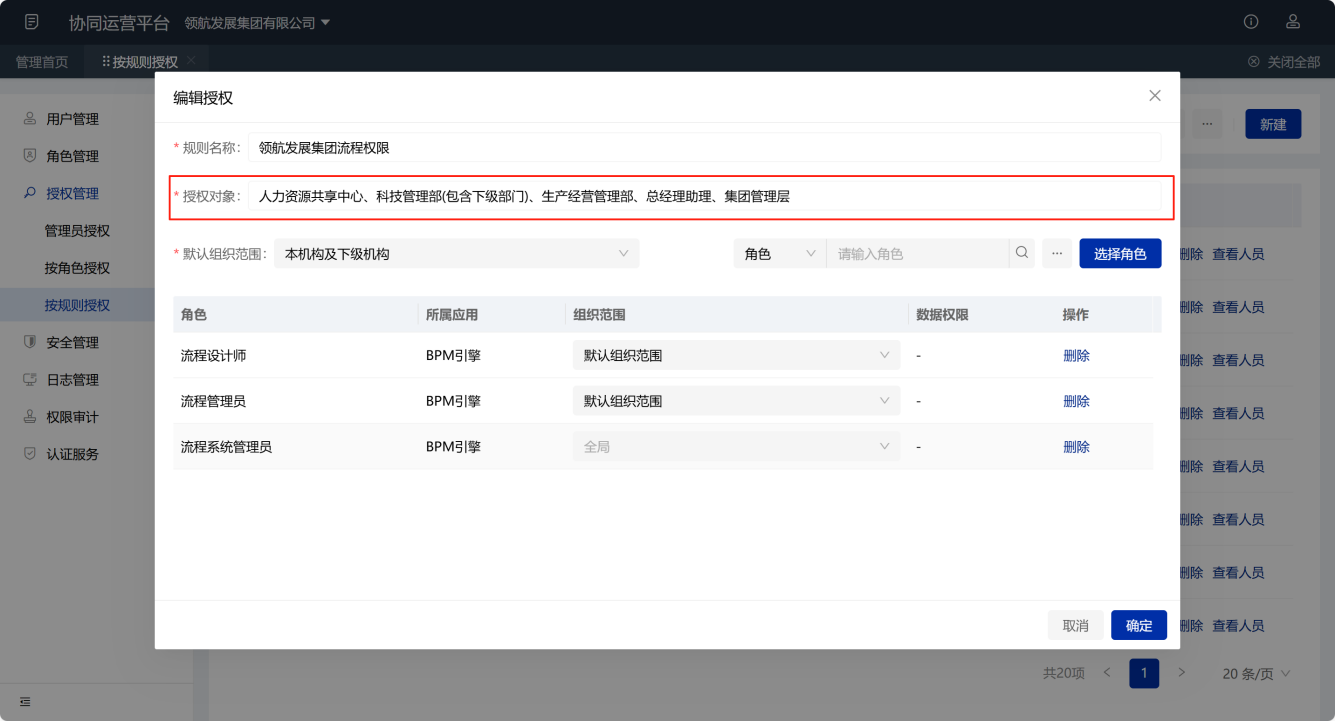
按规则授权:除授权对象支持复合型对象,通过配置授权规则,创建角色与用户n:n的关系,减少权限调整的工作量
建立管理员分级分权管理体系,统一权限颗粒度(菜单/按钮/应用资源)与管控范围,实现统一终端用户鉴权流程
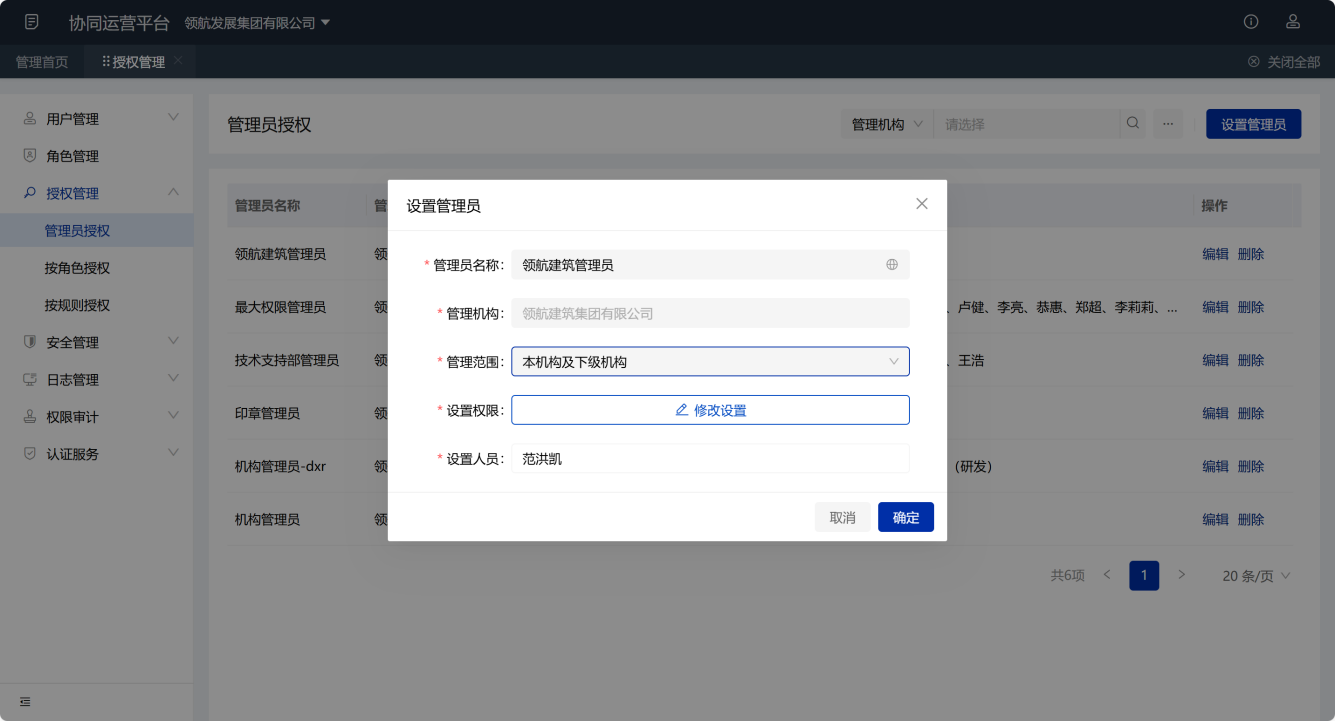
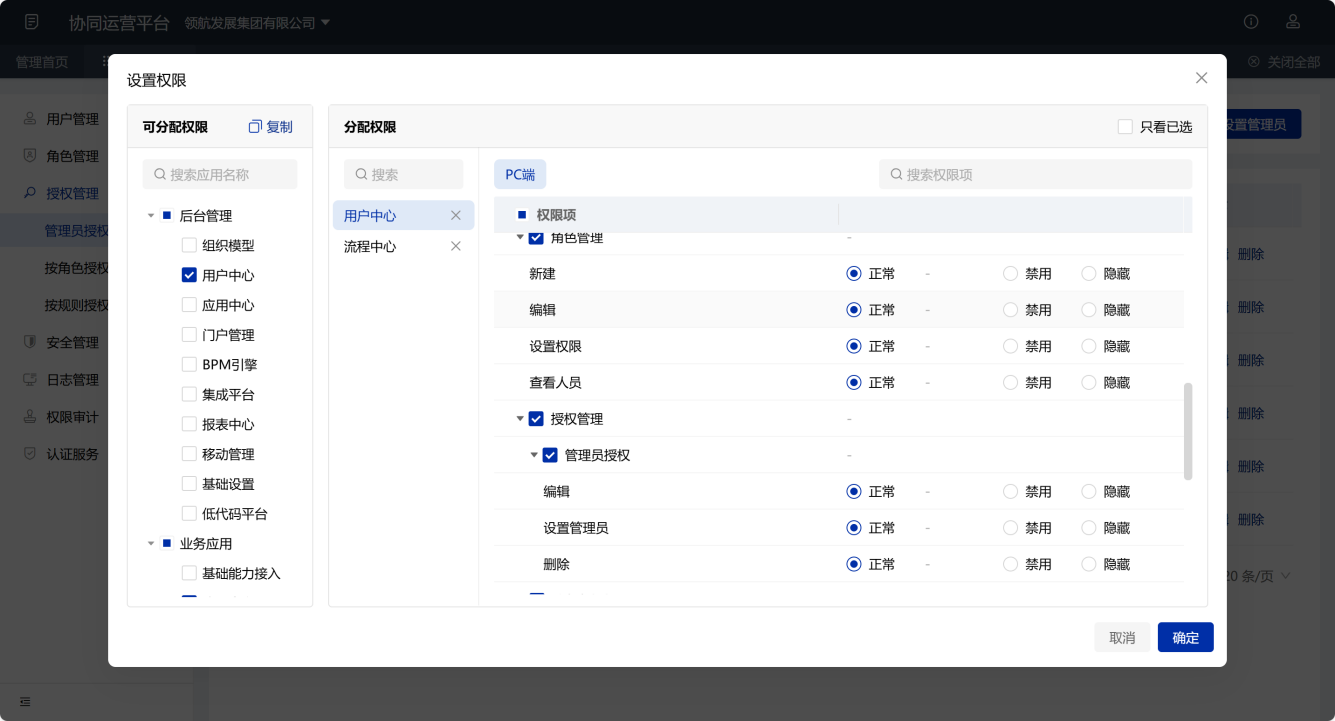
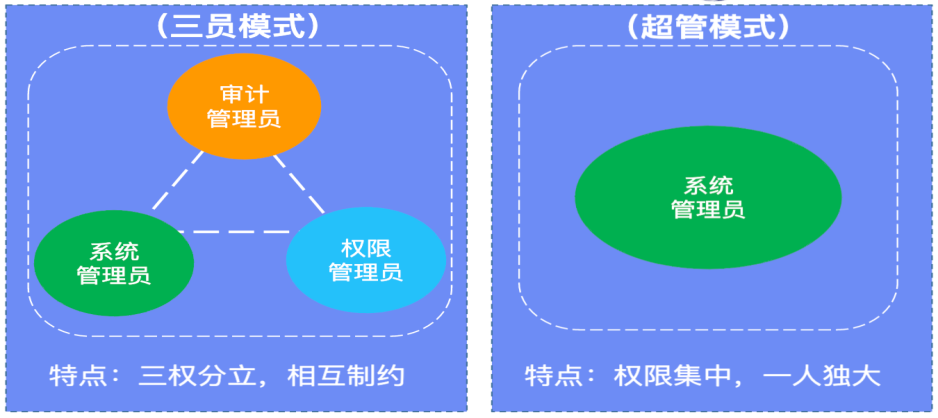
为适应不同客户的使用便利及等保、分保合规要求,产品支持三员模式和超管模式:
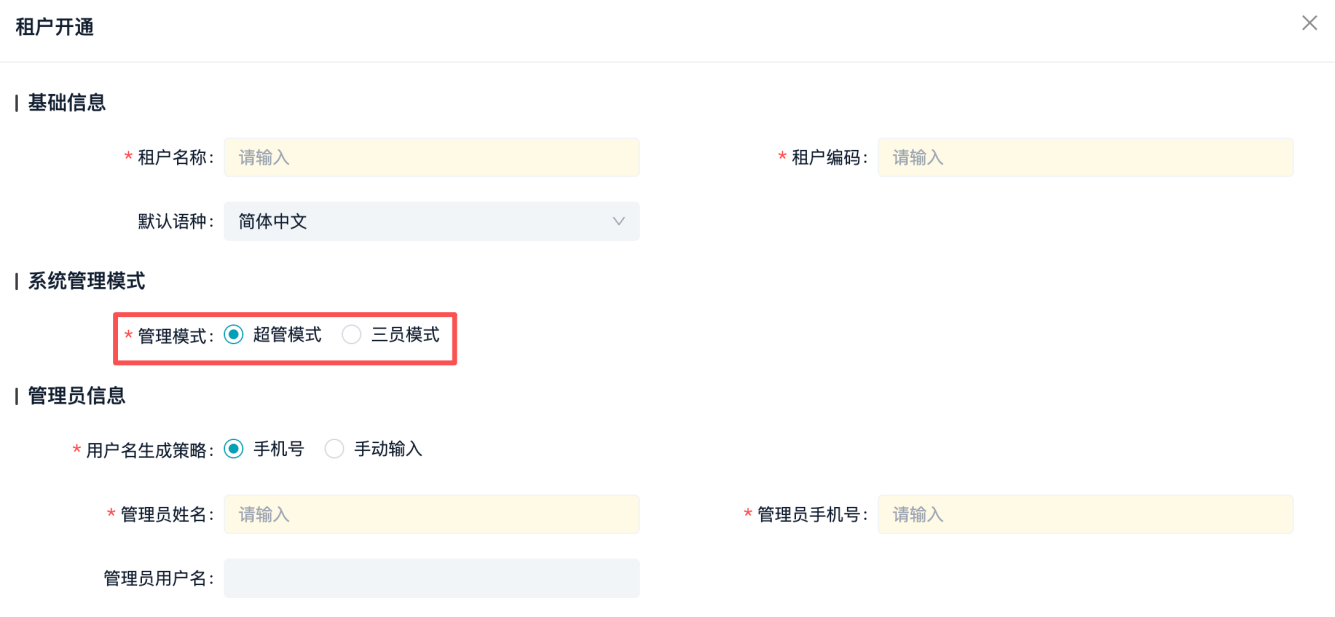
管理模式是在系统初始化租户时配置,由平台管理员操作,手动录入管理员账号:
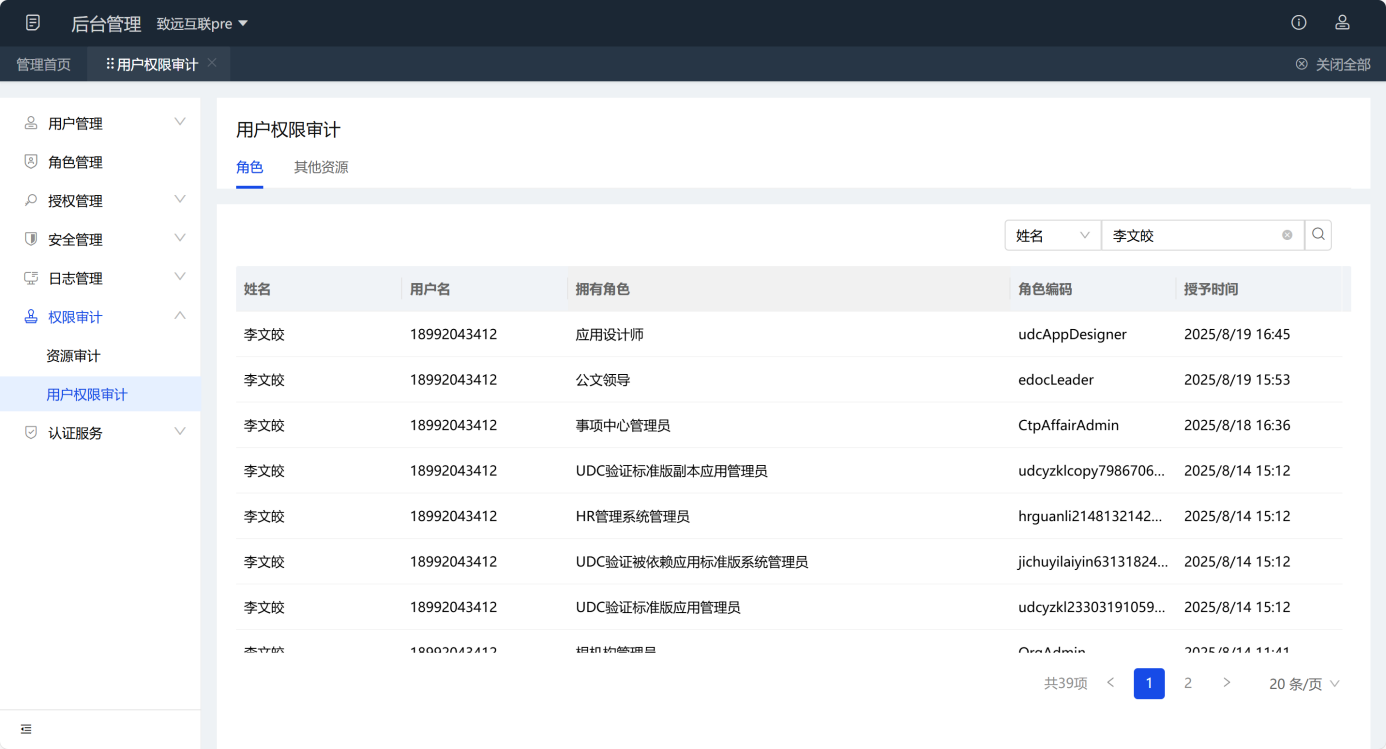
提供统一的权限审计,包括完整的资源审计,用户角色审计,用户权限审计。
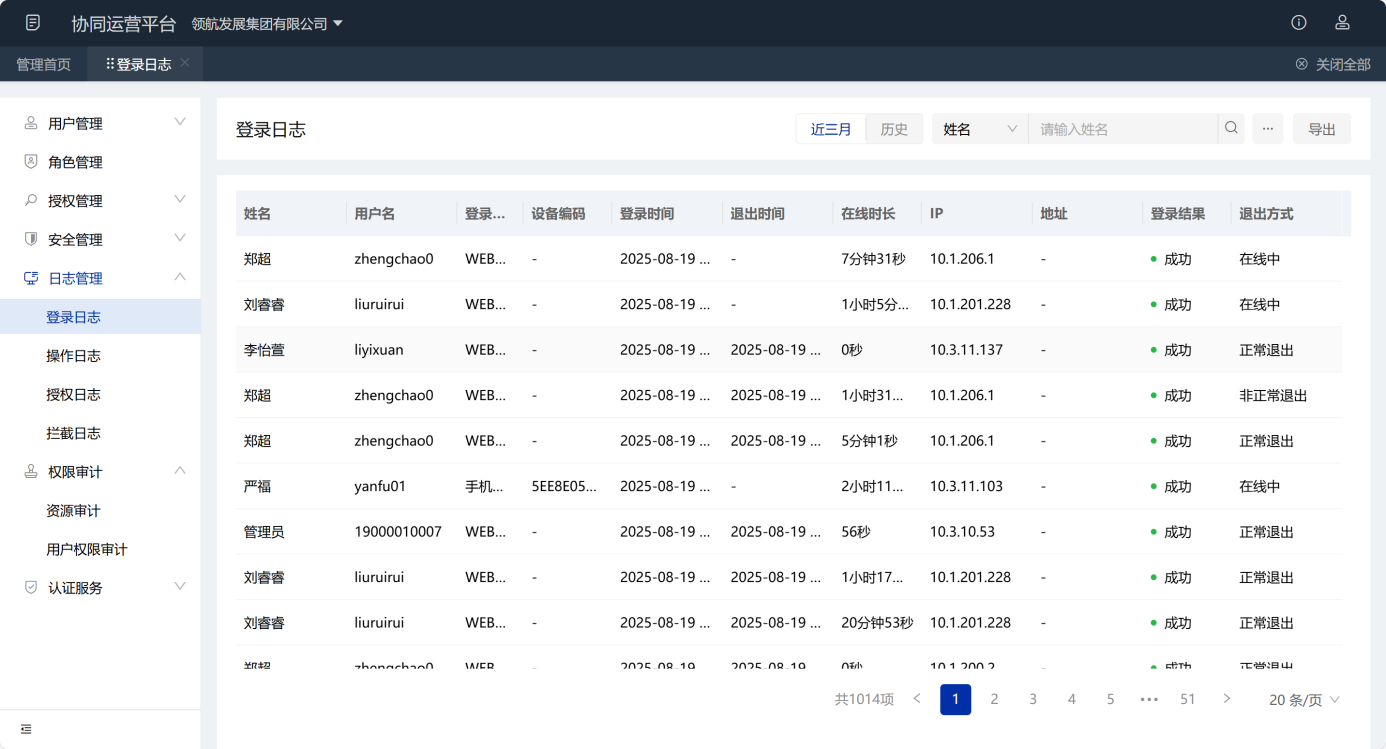
提供统一的日志审计,包括登录日志,操作日志,授权日志,拦截日志。
基础资料是为标准产品业务包及解决方案业务包提供的公共数据支撑,分为公共基础数据,公共枚举和客户自定义主数据。企业内跨业务部门,跨业务,跨系统使用的基础数据,具有高度共享、唯一性、长期稳定性、且为重要的数据分析维度。主要包括:组织、用户、供应商、客户、经销商、合作伙伴、项目、物料、科目、产品、银行账号等。
各类型基础数据特征如下:
高度共享:能够在整个企业中不同的业务包、子公司或分公司、部门之间共享
唯一性:在多个业务包甚至整个企业中都是能够被唯一识别
长期稳定性:不会频繁的发生变化,甚至是不会发生变化
基础数据在不同模块、应用间的引用,能有效避免维护多份数据的繁琐和不准确
基础数据的维护,支持集团统一制定和分层维护
支持对企业供应商,客户,项目,我方单位的维护
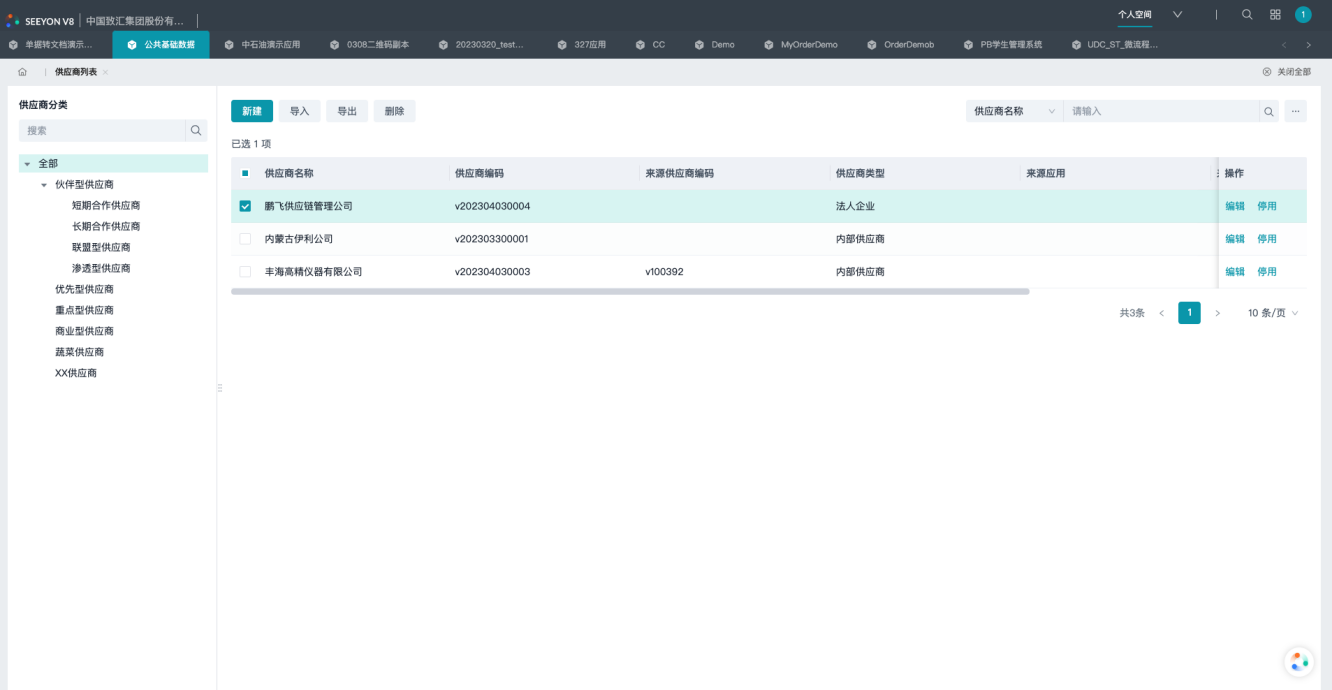
支持多级管控,分管、统管模式:
集团:统一管理部分供应商,统签集采或框架合同
子集团A:区域自管模式,各区域自行管理自己的供应商
子集团B:子集团总部统一管理供应商,并下发给下级单位使用
运行期拓展:基础数据预置的管理字段以外,支持按照企业需要的进行字段拓展
OpenAPI:支持第三方应用作为基础数据源头,将审核通过的基础数据,通过OpenAPI写入基础数据
集成插件:出厂内置用友YonBIP插件等
标准产品出厂内置公共枚举,例如:中国行政区划,国家城市,性别,密级,重要程度,是否,状态,证件类型,企业类型等,支持运行态根据企业需要补充和修改公共枚举
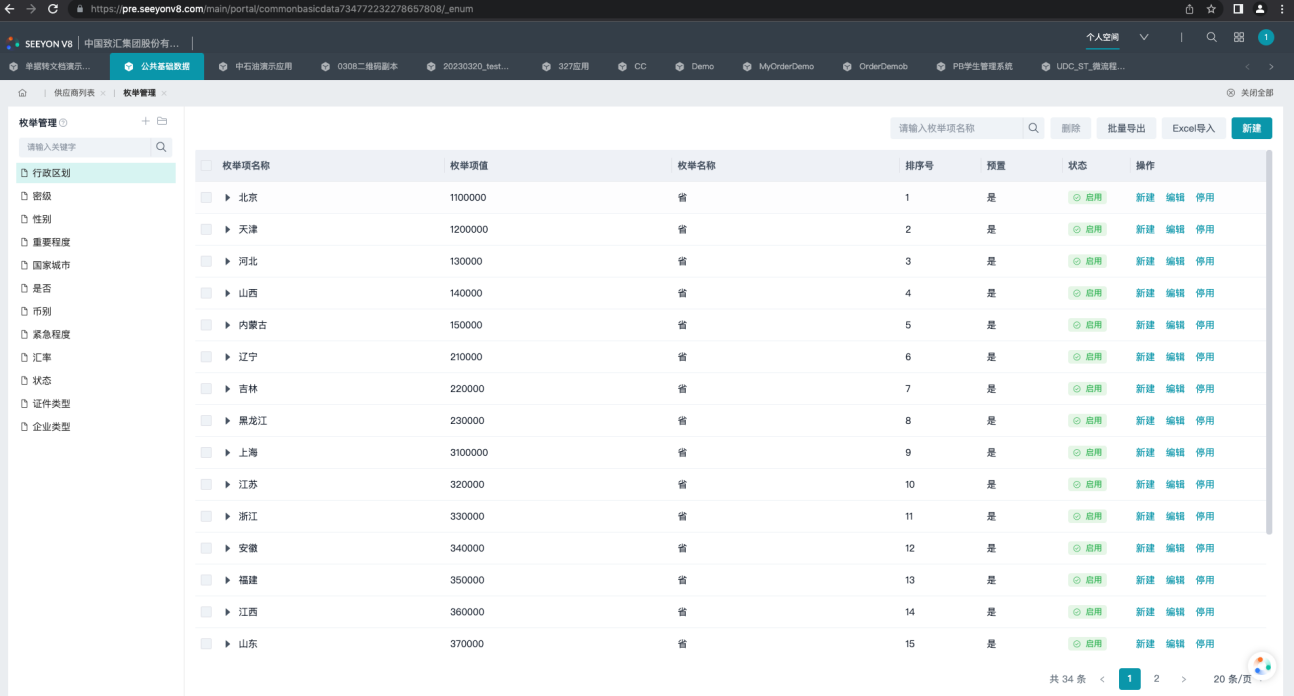
第三方应用通过OpenAPI将数据写入公共基础数据
通过依赖公共基础数据实体,进行数据参照和携带
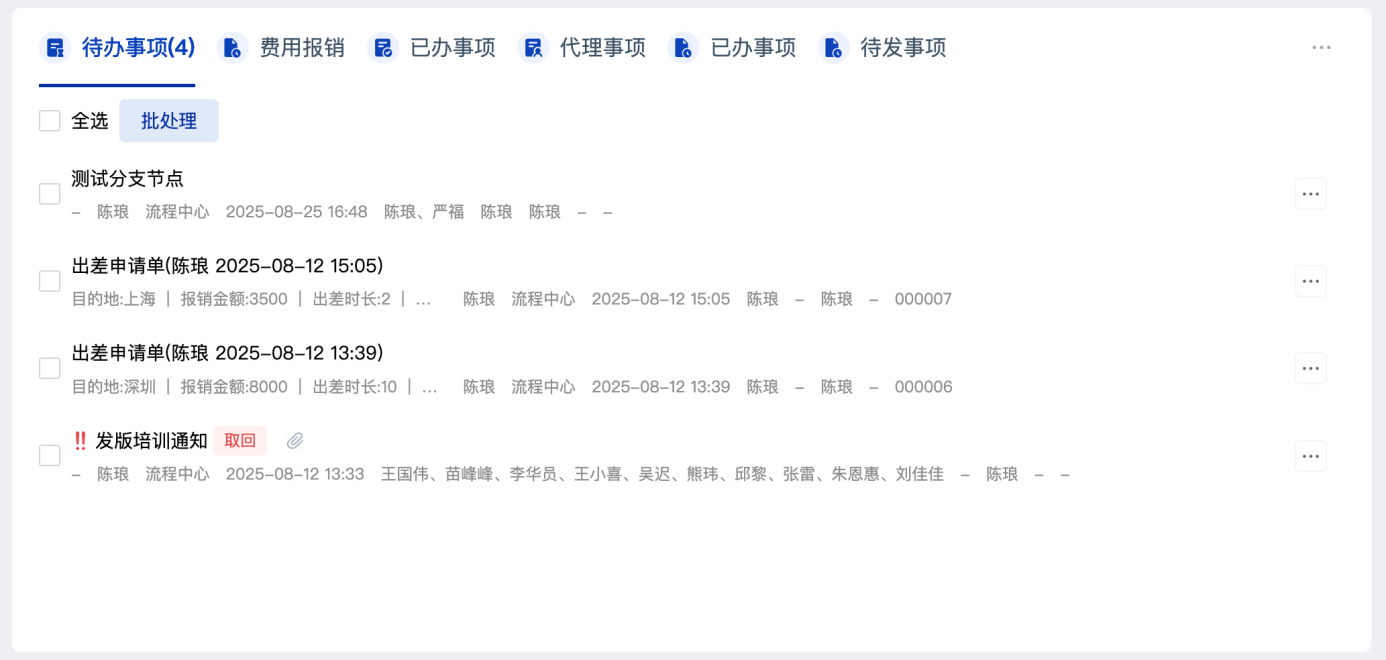
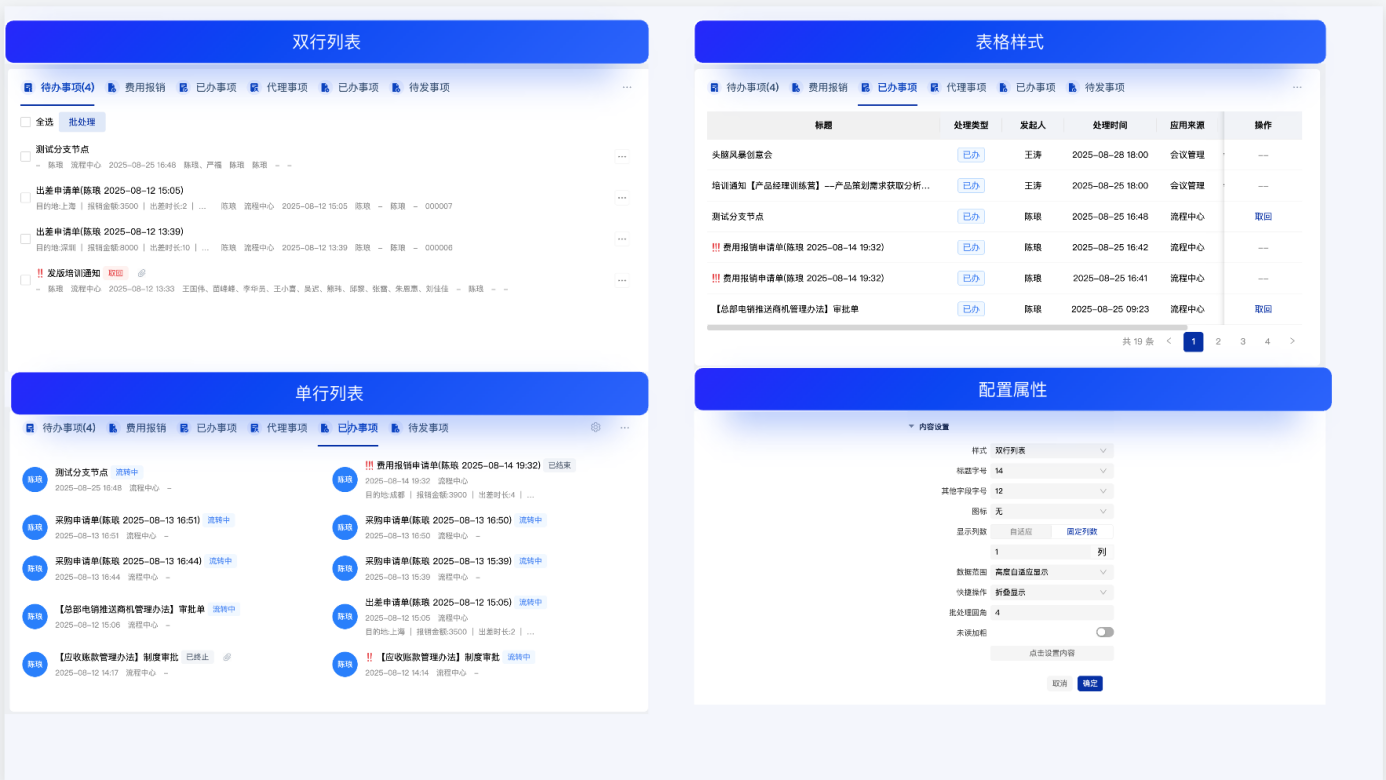
丰富的栏目样式呈现,提升用户体验:事项栏目提供多种样式,单行列表样式、双行列表样式、表格样式,增加、优化样式配置,提升事项栏目在门户中呈现的样式一致性
高效处理,提升辅助决策效率:事项栏目中显示通用字段数据、关键业务字段数据,并且将关键字段信息重要标记(事项类型、重要程度),提供批处理、快捷操作入口,提升审批人的处理效率,实现要事标记、高效处理的用户体验路径
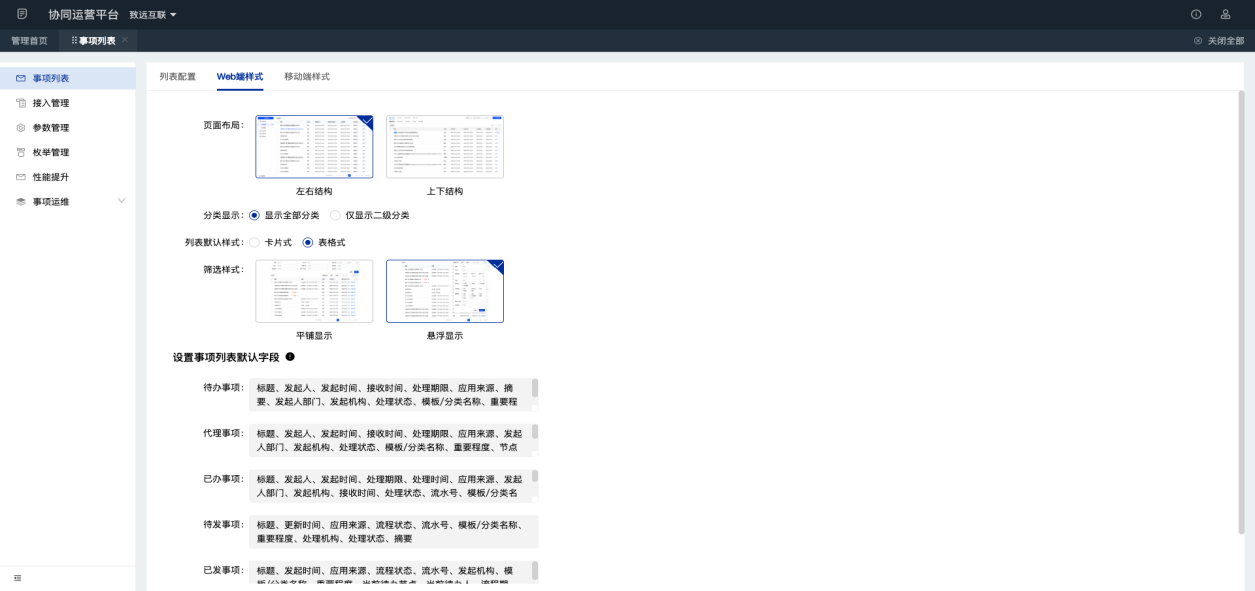
b. 分类显示、快捷操作样式,初始化列表、栏目显示字段
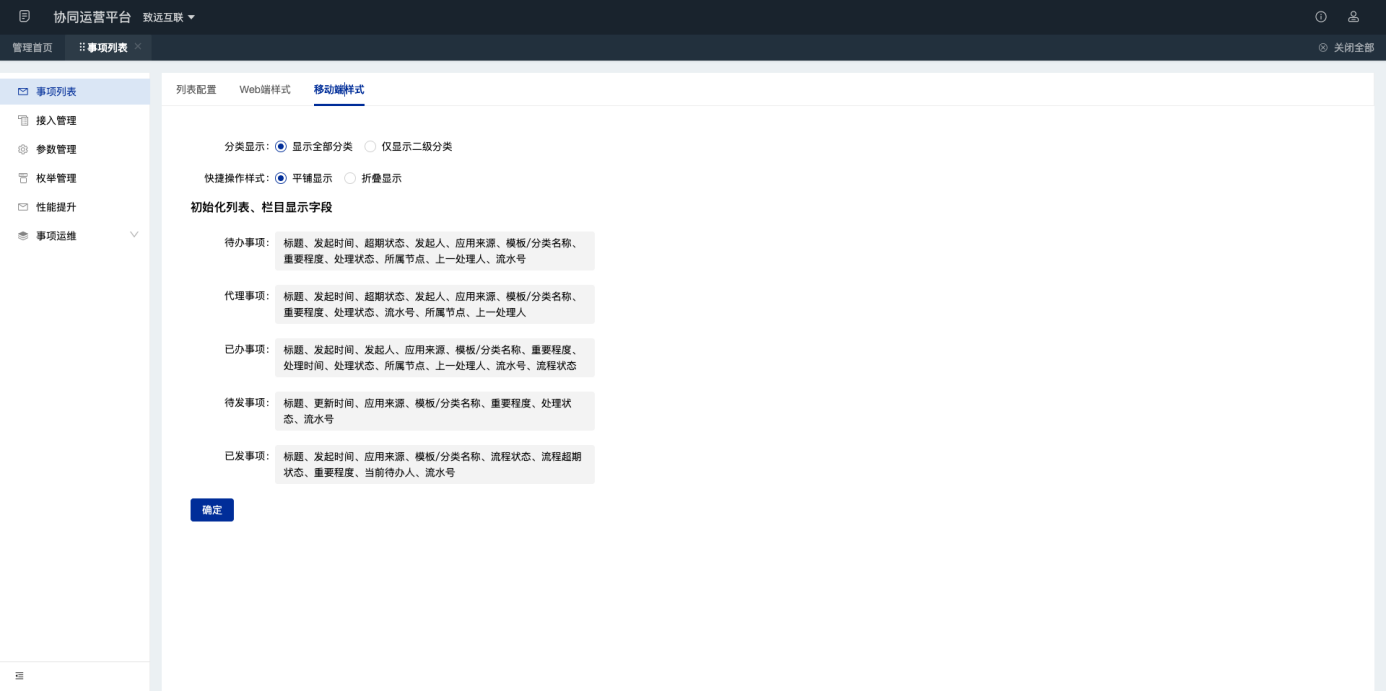
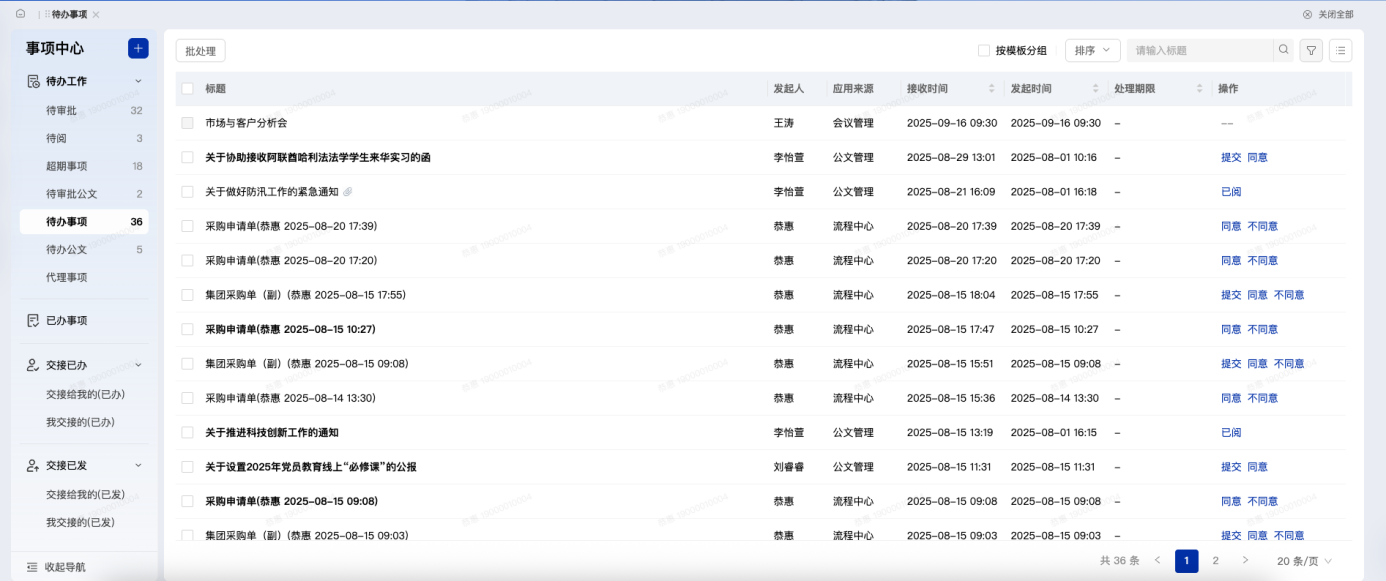
前台列表样式
技术平台
所有组织
所有行业
所有领域

7*24全天在线服务响应
1小时紧急救援服务响应

400人工,客服云平台
AI智能客服,S1运维工具

覆盖全国的
安全应急智慧中心

270+运维服务团队,
56+省市分支机构服务,1000+伙伴机构服务
添加致远公众号、企业微信,及时了解致远动态。
公众号二维码
企微二维码
售前咨询
400-700-3322售后服务
400-700-8822 京公网安备11010802020540号
400-700-3322
400-700-8822
致远产品专家将尽快与您联系,请保持电话通畅